Modelos e exemplos para a sua candidatura
Exemplo de Currículo Engenheiro de Cibersegurança 2026
No mercado tecnológico português, um currículo de Engenheiro de Cibersegurança deve equilibrar o domínio técnico profundo com a capacidade de gestão de risco organizacional. Este guia apresenta um modelo estruturado para destacar a sua experiência em proteção de infraestruturas críticas, resposta a incidentes e conformidade normativa, garantindo que o seu perfil se destaca nos processos de recrutamento mais exigentes.
Atualizado
Como estruturar a experiência profissional em cibersegurança?
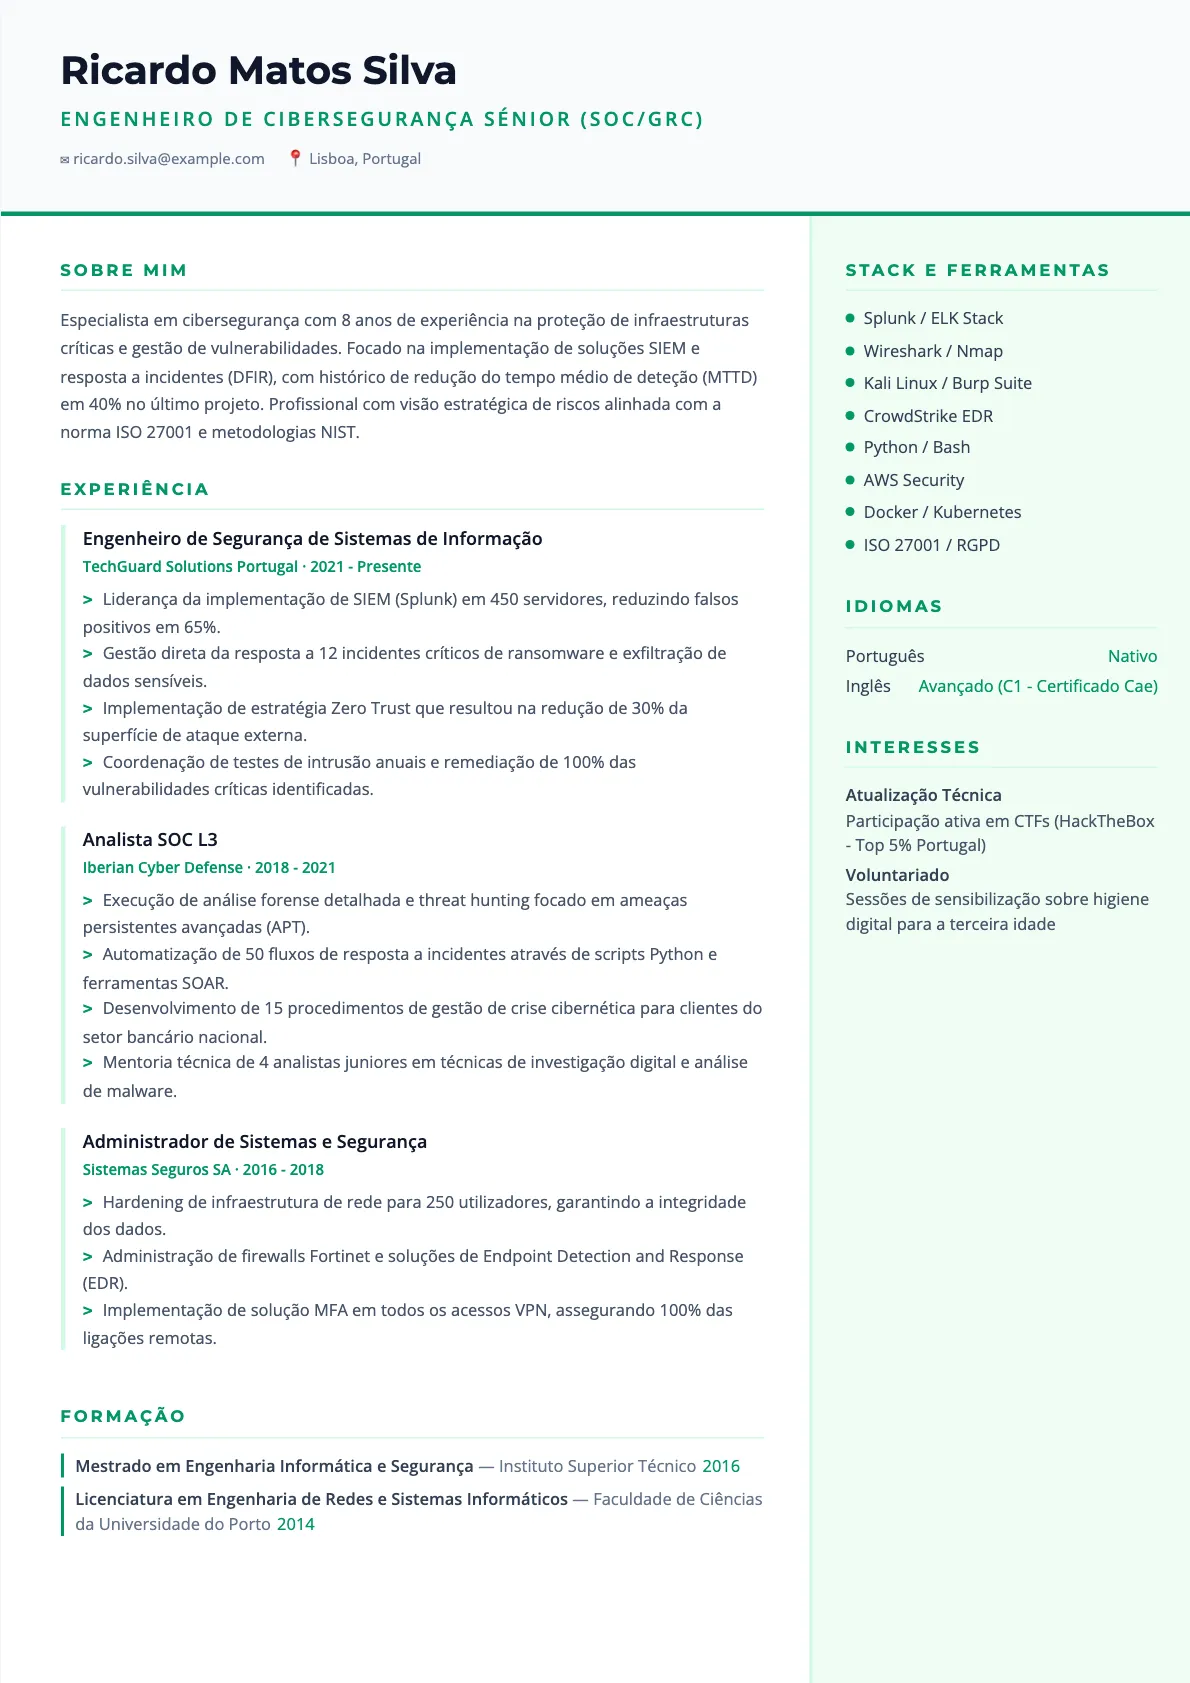
A secção de experiência profissional deve priorizar resultados quantificáveis e a aplicação de metodologias reconhecidas, em detrimento de uma simples listagem de tarefas rotineiras. No mercado português, os recrutadores de tecnologia valorizam a menção direta a projetos de infraestruturas críticas e a capacidade demonstrada de resposta sob pressão. É fundamental utilizar verbos de ação precisos, tais como "Auditou", "Remediou" ou "Automatizou", para evidenciar proatividade e autonomia técnica.
A descrição deve ser clara e objetiva, evitando ambiguidades sobre o papel desempenhado em cada projeto.
É essencial detalhar o ecossistema tecnológico em que operou, especificando o número de servidores, terminais ou utilizadores sob a sua proteção. Esta contextualização confere uma escala real às competências técnicas apresentadas no currículo. Caso tenha desempenhado funções em setores altamente regulados, como a banca ou a energia, deve destacar a sua familiaridade com normas de conformidade específicas e auditorias externas.
A clareza na exposição dos incidentes geridos e das soluções implementadas demonstra maturidade profissional e um rigor analítico indispensável. Evite repetir descrições genéricas que não diferenciem o seu percurso dos demais candidatos no setor.
A estrutura deve seguir uma ordem cronológica inversa, garantindo que as experiências mais recentes e relevantes ocupem o lugar de maior destaque. Cada entrada deve conter o cargo, a empresa e o período de colaboração, seguidos de pontos que resumam as conquistas principais. Não se limite a descrever o cargo, mas sim o impacto que a sua presença teve na segurança da organização.
A consistência visual e a ausência de erros gramaticais são fundamentais para transmitir uma imagem de profissionalismo e atenção ao detalhe.
Quais competências técnicas são indispensáveis no mercado português?
O domínio profundo de ferramentas de monitorização SIEM e de soluções de proteção de endpoint EDR constitui o alicerce técnico de qualquer candidato sénior. Além destas, a proficiência em linguagens de scripting, nomeadamente Python, Bash ou PowerShell, é considerada fundamental para a automatização eficiente de processos de segurança. O mercado nacional demonstra uma procura crescente por especialistas que dominem a segurança em ambientes Cloud, com foco particular em arquiteturas AWS, Azure ou Google Cloud.
A capacidade de configurar e gerir firewalls de próxima geração e redes privadas virtuais continua a ser um requisito base.
Não deve ser negligenciado o conhecimento sólido em GRC, Governança, Risco e Conformidade, especialmente no contexto do RGPD e da Diretiva NIS2. A competência para traduzir riscos técnicos complexos em impactos tangíveis para o negócio é um diferencial competitivo de elevado valor. Certifique-se de que a sua lista de competências reflete um equilíbrio estratégico entre ferramentas ofensivas de Pentesting e táticas defensivas de Blue Teaming.
Esta versatilidade permite uma adaptação mais rápida às necessidades específicas de cada organização ou projeto de consultoria.
As competências transversais, como a capacidade de comunicação técnica e a gestão de crises, devem ser integradas de forma orgânica no currículo. A fluência na língua inglesa é obrigatória, dado que a maioria da documentação técnica e das equipas internacionais opera neste idioma. Recomenda-se a inclusão de tecnologias específicas de orquestração, como Docker e Kubernetes, se o objetivo for atuar em ambientes de desenvolvimento moderno.
A atualização constante sobre as novas variantes de malware e vetores de ataque é uma expectativa implícita para profissionais de topo.
Como redigir o perfil profissional para atrair recrutadores?
O resumo inicial deve funcionar como uma breve apresentação estratégica, destacando os anos de experiência, a especialização técnica e a conquista mais relevante da carreira. Deve evitar descrições genéricas e subjetivas, focando-se em factos que comprovem a sua autoridade na área da cibersegurança. Em Portugal, a sobriedade e a objetividade são preferidas em detrimento de adjetivos excessivos ou promessas sem fundamentação técnica.
Este parágrafo é a primeira oportunidade para captar a atenção do recrutador e deve ser redigido com máximo rigor.
Mencione explicitamente a sua área de maior domínio, seja ela a resposta a incidentes, a análise forense ou a auditoria de sistemas. Esta especificidade auxilia os sistemas de triagem automática e os consultores de recursos humanos a classificar o seu perfil de forma correta e célere. Um perfil bem estruturado estabelece imediatamente a sua credibilidade e convida a uma leitura atenta do restante documento.
É o espaço ideal para mencionar a exposição a setores críticos ou a liderança de equipas técnicas em ambientes complexos.
Adapte o tom do perfil profissional à cultura da empresa a que se candidata, mantendo sempre o formalismo exigido em Portugal. Se a função for orientada para a gestão, foque-se na visão estratégica e na redução de risco empresarial. Se a vaga for puramente técnica, destaque a sua capacidade de resolução de problemas complexos e o domínio de ferramentas específicas.
O objetivo é criar uma ligação imediata entre as suas competências e as necessidades identificadas no anúncio de emprego. Um resumo eficaz não deve ultrapassar as cinco linhas de texto.
Qual a importância das certificações no currículo de segurança?
As certificações profissionais funcionam como um selo de validação externa e são frequentemente utilizadas como critérios de exclusão em processos de recrutamento. Para funções de gestão, arquitetura ou governança, credenciais como o CISSP ou CISM são altamente valorizadas pelas empresas portuguesas e multinacionais. Já para perfis operacionais, certificações focadas em testes de intrusão, como o OSCP, ou em análise forense, demonstram uma competência prática imediata e verificável.
A posse destas acreditações reduz a perceção de risco por parte do empregador durante a contratação.
Deve listar as suas certificações de forma visível e organizada, preferencialmente logo após a formação académica ou numa secção dedicada no cabeçalho. Verifique sempre se a função pretendida exige acreditações específicas, como as relacionadas com fornecedores de tecnologia específicos como Cisco, Fortinet ou Microsoft. Manter estas certificações atualizadas e ativas prova o seu compromisso inabalável com a aprendizagem contínua num setor que sofre mutações diárias.
A ausência de certificações num perfil sénior pode ser interpretada como uma estagnação na atualização de conhecimentos técnicos.
Para profissionais em início de carreira, certificações de entrada como Security+ ou GSEC podem compensar a falta de experiência prática em ambiente real. Estas demonstram que o candidato possui a base teórica necessária para integrar uma equipa de segurança sem necessidade de formação básica extensiva. Independentemente do nível de experiência, a inclusão de certificações reconhecidas internacionalmente amplia as oportunidades de carreira tanto em Portugal como no estrangeiro.
O investimento na certificação é visto como um indicador de dedicação e rigor profissional pelo mercado de trabalho.
| Aspeto a Melhorar | Abordagem Estratégica |
|---|---|
| Listagem genérica de ferramentas | Descrever como a ferramenta resolveu um problema de segurança real. |
| Ausência de métricas de sucesso | Incluir percentagens de redução de risco ou tempos de resposta (MTTR). |
| Falta de contexto sobre conformidade | Mencionar a aplicação prática de normas como ISO 27001 ou NIST. |
Perguntas frequentes
Devo incluir projetos pessoais de cibersegurança no currículo?
Sim, projetos em plataformas como HackTheBox ou contribuições para ferramentas de segurança open-source no GitHub são muito valorizados. Demonstram curiosidade técnica e proatividade, qualidades essenciais para um engenheiro de segurança.
É necessário colocar fotografia no currículo em Portugal?
Não é obrigatório nem recomendado para funções técnicas de engenharia. O foco deve recair totalmente nas suas competências, certificações e histórico profissional.
Como destacar a experiência em resposta a incidentes?
Descreva situações reais utilizando o método STAR (Situação, Tarefa, Ação, Resultado). Foque-se na sua capacidade de contenção, erradicação da ameaça e lições aprendidas para evitar recorrências.