Modelli ed esempi per candidarti
Esempio di CV per Ingegnere Cybersecurity 2026
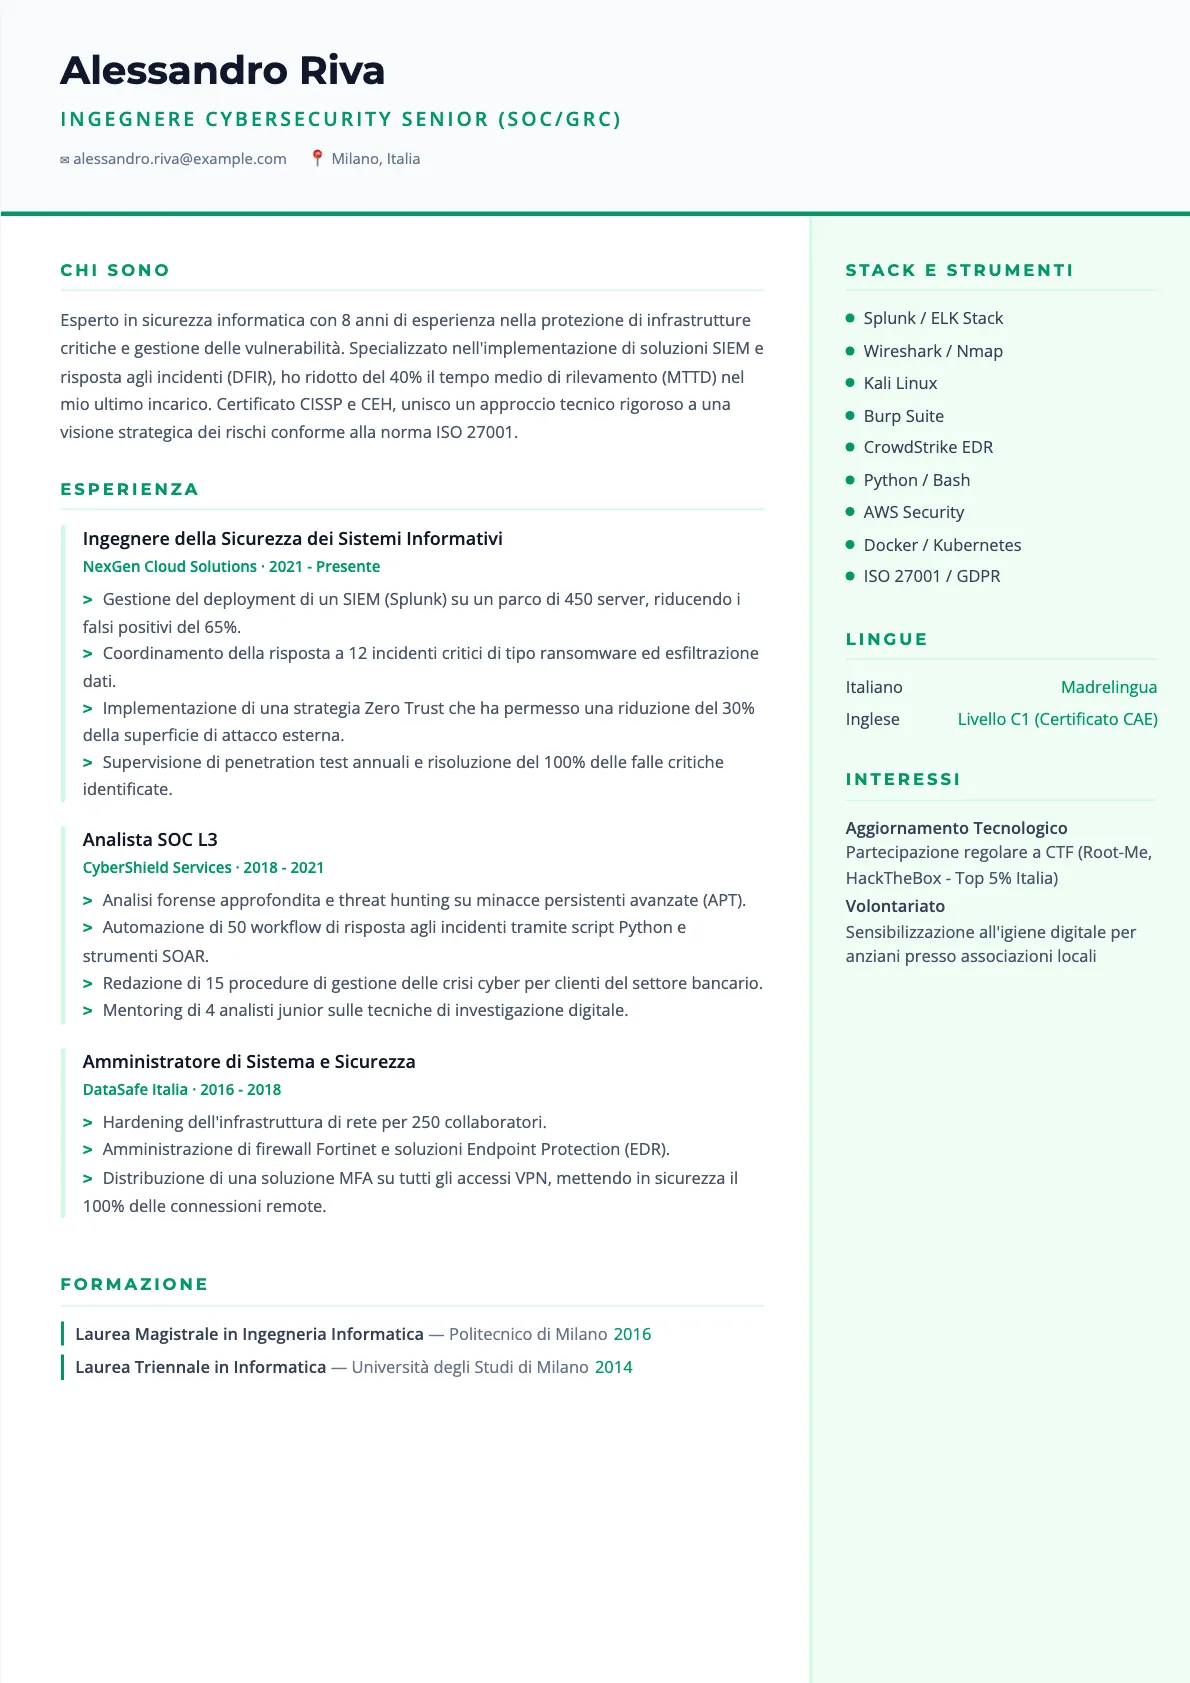
Il mercato della sicurezza informatica in Italia richiede professionisti capaci di coniugare rigore tecnico e visione strategica. Un CV efficace per un Ingegnere Cybersecurity deve evidenziare non solo la padronanza degli strumenti di difesa, ma anche la capacità di gestire incidenti critici e garantire la conformità normativa. Questa guida analizza come strutturare un profilo competitivo per il 2026.
Aggiornato
Come valorizzare le competenze tecniche nel CV?
Le competenze tecniche devono essere suddivise per categorie logiche per facilitare la lettura sia umana che dei sistemi ATS. Iniziate elencando gli strumenti di monitoraggio e analisi come SIEM, EDR e scanner di vulnerabilità, specificando il livello di padronanza. È fondamentale includere i linguaggi di scripting come Python o Bash, essenziali per l'automazione della sicurezza moderna.
Non limitatevi a una lista passiva, ma contestualizzate l'uso di questi strumenti nelle vostre esperienze lavorative precedenti.
La conoscenza dei framework normativi e degli standard internazionali è altrettanto cruciale per un profilo senior. Menzionate esplicitamente la vostra familiarità con ISO 27001, NIST o le direttive NIS2 e GDPR, poiché la conformità è una priorità per le aziende italiane. Se possedete competenze in ambito Cloud Security su AWS o Azure, mettetele in risalto data la migrazione massiva delle infrastrutture verso la nuvola.
Un elenco ben strutturato dimostra ordine mentale e competenza tecnica aggiornata.
Quali certificazioni inserire per distinguersi?
Le certificazioni professionali fungono da garanzia esterna delle vostre abilità e sono spesso utilizzate come filtri primari dai selezionatori. Per ruoli di gestione e architettura, il CISSP rimane lo standard di riferimento più prestigioso nel mercato italiano. Se il vostro profilo è più orientato all'offensiva, l'OSCP o il CEH dimostrano una comprensione pratica delle metodologie di attacco.
Assicuratevi di indicare l'anno di conseguimento e, se possibile, il numero di licenza per permettere una verifica immediata.
Non trascurate le certificazioni specifiche dei vendor se l'azienda target utilizza tecnologie particolari. Certificazioni su Fortinet, Cisco o Check Point possono fare la differenza per ruoli di Network Security. Per chi punta a posizioni di leadership, il CISM o il CISA sono altamente valorizzati per la gestione della governance.
Ricordate che una certificazione aggiornata nel 2025 o 2026 ha molto più peso di un titolo conseguito dieci anni fa e mai rinnovato.
Come scrivere una lettera di presentazione efficace?
La lettera di presentazione deve focalizzarsi sulla vostra capacità di risolvere problemi specifici legati alla sicurezza aziendale. Evitate di ripetere il CV, preferendo invece il racconto di un caso reale in cui il vostro intervento ha prevenuto una minaccia o mitigato un rischio. Utilizzate un tono formale e rivolgetevi, se possibile, direttamente al Responsabile della Sicurezza Informatica (CISO) o al Direttore IT.
Spiegate perché la vostra visione della sicurezza si allinea con gli obiettivi di business dell'azienda.
Dimostrate di conoscere le sfide attuali del settore, come la protezione del lavoro remoto o la sicurezza delle supply chain. Un approccio proattivo, che menziona la prevenzione oltre alla semplice reazione, è molto apprezzato dai datori di lavoro. Concludete ribadendo la vostra disponibilità a un colloquio tecnico per approfondire come le vostre competenze possano proteggere gli asset aziendali.
La brevità e la precisione sono essenziali: una pagina è il limite massimo invalicabile per mantenere alta l'attenzione.
Quali sono gli errori da evitare nel profilo cyber?
L'errore più comune è descrivere le mansioni in modo generico senza fornire prove concrete dei risultati ottenuti. Dire di aver gestito incidenti è meno efficace che specificare di aver ridotto il tempo di risposta del 30% tramite l'automazione. Evitate inoltre di elencare tecnologie obsolete che potrebbero far sembrare il vostro profilo non aggiornato.
La cybersecurity evolve rapidamente e il vostro CV deve riflettere la conoscenza delle minacce più recenti.
Un altro errore critico è trascurare le soft skill, come la capacità di comunicare rischi complessi a un pubblico non tecnico. Un ingegnere che sa redigere report chiari per il management è molto più prezioso di uno che comunica solo in codice. Assicuratevi che il documento sia privo di errori grammaticali, poiché l'attenzione al dettaglio è una qualità fondamentale per chi deve scovare vulnerabilità.
Infine, non dimenticate di includere il consenso al trattamento dei dati personali secondo la normativa vigente, per evitare problemi burocratici in fase di selezione.
| Descrizione Vaga | Alternativa Concreta e Quantificata |
|---|---|
| Responsabile della sicurezza della rete aziendale. | Implementazione di architettura Zero Trust e MFA per 500 utenti, riducendo le intrusioni del 90%. |
| Esperienza nella gestione di incidenti informatici. | Coordinamento del team Incident Response durante un attacco ransomware, ripristinando i servizi in 4 ore. |
| Conoscenza degli strumenti di monitoraggio. | Configurazione e ottimizzazione di Splunk SIEM con creazione di 20 dashboard personalizzate per il SOC. |
Domande frequenti
È necessaria la laurea per lavorare nella cybersecurity in Italia?
Sebbene una laurea in Ingegneria Informatica o Informatica sia fortemente preferita per i ruoli di ingegneria, il settore valorizza molto l'esperienza pratica e le certificazioni. Molti professionisti entrano nel campo tramite percorsi di formazione specifici e dimostrando le proprie competenze in competizioni come le CTF o tramite contributi a progetti open source.
Quanto conta la conoscenza dell'inglese per un ingegnere della sicurezza?
È fondamentale. La maggior parte della documentazione tecnica, delle minacce globali e delle certificazioni internazionali è in inglese. Un livello B2 o C1 è spesso richiesto per collaborare con team internazionali e restare aggiornati sulle ultime vulnerabilità pubblicate nei database globali come il CVE.
Qual è la differenza tra un profilo SOC e uno GRC nel CV?
Un profilo SOC (Security Operations Center) deve enfatizzare competenze tecniche operative, monitoraggio e risposta agli incidenti. Un profilo GRC (Governance, Risk, and Compliance) si concentra su normative, analisi del rischio e policy aziendali. È importante orientare il CV verso una delle due aree a seconda della posizione per cui ci si candida.