Vorlagen und Beispiele für Ihre Bewerbung
Lebenslauf Cyber Security Ingenieur 2026: Muster und Tipps
Ein überzeugender Lebenslauf für Cyber Security Ingenieure muss technische Tiefe mit strategischem Risikoverständnis vereinen. In Deutschland legen Arbeitgeber besonderen Wert auf zertifizierte Expertise und die Fähigkeit, komplexe Sicherheitsvorfälle methodisch zu dokumentieren. Dieser Leitfaden zeigt Ihnen anhand eines fiktiven Beispiels, wie Sie Ihre Erfahrung in der Vorfallreaktion und Compliance präzise für den deutschen Arbeitsmarkt aufbereiten.
Aktualisiert
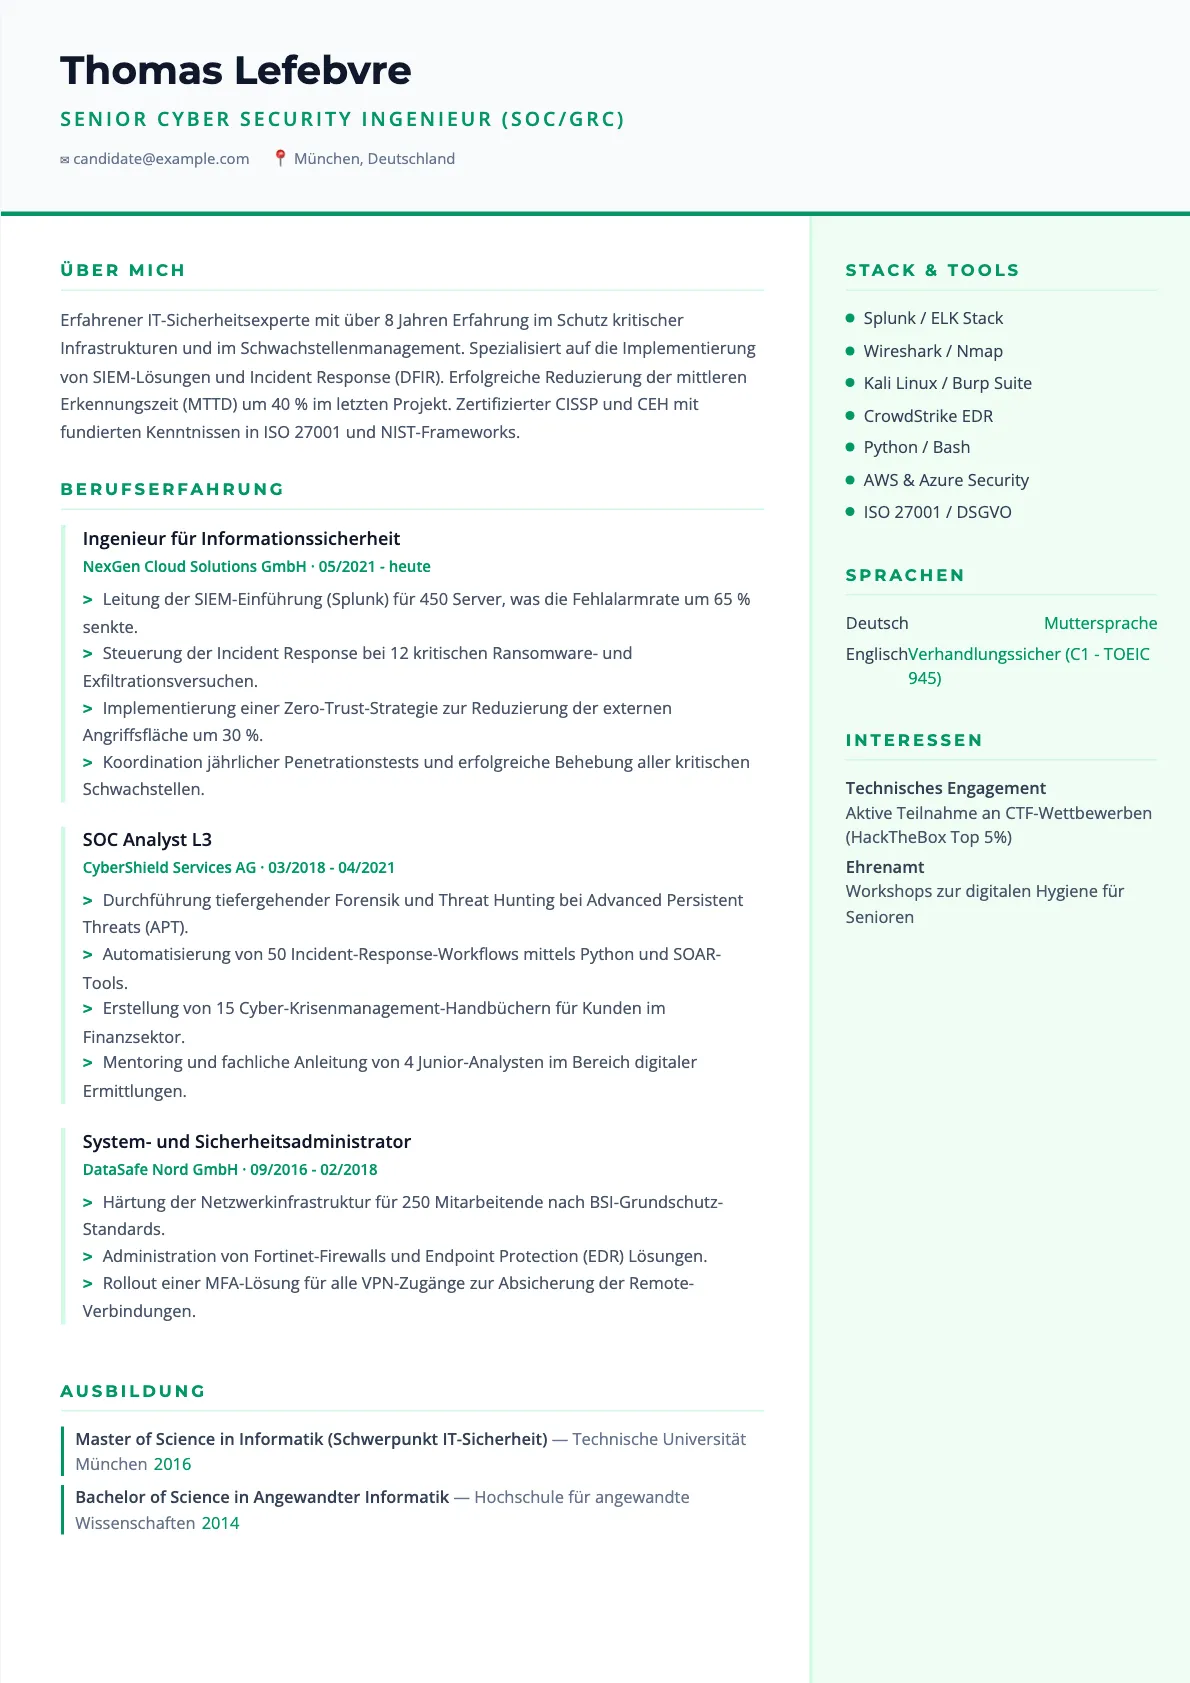
Strategische Gewichtung der Berufserfahrung im Cyber-Security-Sektor
In der deutschen IT-Sicherheitslandschaft entscheiden messbare Metriken und die Beherrschung spezifischer Compliance-Frameworks über die Qualität Ihres Profils. Recruiter in regulierten Branchen wie dem Finanzwesen oder der Energieversorgung suchen gezielt nach Beweisen für Ihre Reaktionsfähigkeit bei kritischen Vorfällen sowie nach Präzision in der Dokumentation. Sie sollten daher nicht lediglich Ihre täglichen Aufgaben auflisten, sondern konkrete Kennzahlen wie die Reduzierung der mittleren Erkennungszeit oder die Anzahl erfolgreich abgewehrter Ransomware-Angriffe hervorheben.
Eine tabellarische Struktur in umgekehrt chronologischer Reihenfolge ist hierbei zwingend erforderlich, um Ihre aktuellsten Kompetenzen sofort sichtbar zu machen. Achten Sie darauf, sowohl die technische Implementierungsebene als auch die regulatorische Ebene der Informationssicherheit abzudecken. Ein Senior-Profil muss zwingend demonstrieren, dass es die Brücke zwischen technischer Abwehr und geschäftlicher Risikoanalyse souverän schlagen kann.
Für Berufseinsteiger empfiehlt es sich, statt langjähriger Erfahrung detaillierte Beschreibungen von CTF-Erfolgen, Bug-Bounty-Teilnahmen oder akademischen Forschungsprojekten zu integrieren. Die Darstellung sollte stets sachlich und ohne übertriebene Adjektive erfolgen, da in Sicherheitsberufen Seriosität und Faktenorientierung als Kernkompetenzen gelten. Vermeiden Sie es, veraltete Technologien zu betonen, und konzentrieren Sie sich stattdessen auf moderne Cloud-Security-Architekturen oder Automatisierungsprozesse mittels SOAR-Tools.
Eine klare Trennung zwischen operativer Tätigkeit und strategischer Planung hilft den Entscheidern, Ihre Eignung für die jeweilige Vakanz präzise einzuschätzen. Letztlich dient der Lebenslauf als Beweisstück für Ihre Fähigkeit, komplexe Datenstrukturen übersichtlich und fehlerfrei aufzubereiten.
Relevanz und Platzierung von Zertifizierungen auf dem deutschen Markt
Formale Qualifikationen wie CISSP, CISM oder OSCP fungieren im deutschen Bewerbungsprozess oft als unverzichtbare Türöffner für die automatisierte Vorauswahl. In Deutschland wird die formale Zertifizierung hoch geschätzt, da sie einen standardisierten und geprüften Wissensstand über verschiedene Industrien hinweg garantiert. Sie sollten Ihre wichtigsten Zertifikate direkt im Kopfbereich oder in einer prominenten, separaten Rubrik platzieren, um sofortige Relevanz zu signalisieren.
Prüfen Sie vor der Einreichung genau, ob die Zielstelle eher technisch-operativ oder strategisch-beratend ausgerichtet ist, um die Priorisierung anzupassen. Während für Penetrationstester das OSCP-Zertifikat als Goldstandard gilt, wird für GRC-Rollen eher das CISA oder fundiertes Wissen um den BSI-IT-Grundschutz erwartet. Geben Sie stets das Jahr des Erwerbs sowie den Status der Rezertifizierung an, um die Aktualität Ihres Fachwissens zweifelsfrei zu belegen.
Für Einsteiger ohne teure Zertifikate sind kostenfreie Nachweise von Plattformen wie TryHackMe oder spezifische Herstellerzertifizierungen von Cloud-Anbietern wertvolle Alternativen. Die Nennung von ISO 27001-Kenntnissen ist besonders bei mittelständischen Unternehmen von großem Vorteil, da diese oft mitten im Zertifizierungsprozess stecken. Achten Sie darauf, keine abgelaufenen Zertifikate als aktuell zu deklarieren, da dies Ihre Integrität in Frage stellen könnte.
In einem professionellen Lebenslauf sollten diese Qualifikationen die technische Expertise untermauern, aber nicht die praktischen Projekterfolge in den Hintergrund drängen. Die Kombination aus akademischem Grad und spezifischen Branchenzertifikaten bildet in Deutschland weiterhin das stärkste Fundament für eine erfolgreiche Karriere in der Cyber-Security.
Erstellung eines überzeugenden Anschreibens für Sicherheitsingenieure
Das Anschreiben muss Ihre individuelle Motivation für die spezifische Sicherheitsarchitektur des Zielunternehmens präzise und fachlich fundiert verdeutlichen. Vermeiden Sie allgemeine Floskeln über die globale Wichtigkeit von Cybersicherheit und konzentrieren Sie sich stattdessen auf die aktuellen technologischen Herausforderungen des Arbeitgebers. Erklären Sie detailliert, wie Ihre bisherigen Erfolge im Schwachstellenmanagement direkt zur Resilienz der neuen Organisation beitragen können.
Ein überzeugendes Anschreiben für eine Senior-Position umfasst etwa 250 bis 300 Wörter und wahrt strikt die formale Sie-Anrede. Nutzen Sie diesen Raum, um eine Verbindung zwischen Ihren im Lebenslauf genannten Projekten und den Anforderungen der Stellenausschreibung herzustellen. Zeigen Sie auf, dass Sie nicht nur Sicherheitslücken identifizieren, sondern nachhaltige Lösungen implementieren, die den operativen Betrieb nicht unnötig behindern.
Für Junior-Positionen sollte der Fokus stärker auf der Lernbereitschaft und der Leidenschaft für die ständige technologische Weiterentwicklung liegen. Erwähnen Sie gegebenenfalls Ihre Erfahrung in der Zusammenarbeit mit interdisziplinären Teams, um Ihre Kommunikationsfähigkeit zu unterstreichen. Ein starker Bezug zum Standort oder zur Branche des Unternehmens kann Ihre Bewerbung zusätzlich von Massensendungen abheben.
Achten Sie auf eine klare Struktur mit Einleitung, Hauptteil und einem selbstbewussten Schlusssatz bezüglich eines Vorstellungsgesprächs. Das Dokument sollte als PDF versendet werden und optisch perfekt auf den tabellarischen Lebenslauf abgestimmt sein. Durch diese Konsistenz vermitteln Sie Professionalität und ein Auge für Details, was in der IT-Sicherheit eine Grundvoraussetzung darstellt.
Vermeidung kritischer Fehler in der Bewerbungsphase
Ein zu vager Fokus auf Werkzeuge ohne den entsprechenden Kontext stellt einen der häufigsten Fehler in technischen Bewerbungsunterlagen dar. Es reicht bei weitem nicht aus, eine bloße Liste von Software wie Wireshark, Splunk oder Nessus ohne Erläuterung der Anwendungsszenarien aufzuführen. Erläutern Sie stattdessen kurz, wie Sie diese Werkzeuge eingesetzt haben, um die Sicherheitslage Ihres vorherigen Arbeitgebers signifikant zu verbessern.
Ein weiterer gravierender Fehler ist das Vernachlässigen von Soft Skills wie Krisenkommunikation oder dem Management verschiedener Stakeholder. In einem echten Sicherheitsvorfall müssen Sie in der Lage sein, komplexe technische Sachverhalte für das Management verständlich und handlungsorientiert aufzubereiten. Stellen Sie sicher, dass Ihr Lebenslauf auch Ihre Erfahrung in der abteilungsübergreifenden Zusammenarbeit oder der Schulung von Mitarbeitenden widerspiegelt.
Überprüfen Sie Ihre Unterlagen penibel auf Rechtschreibfehler, da mangelnde Sorgfalt in der Bewerbung oft auf eine ungenaue Arbeitsweise in der IT-Sicherheit schließen lässt. Vermeiden Sie es zudem, vertrauliche Details über Sicherheitslücken ehemaliger Arbeitgeber preiszugeben, da dies Ihre Verschwiegenheitsverpflichtung verletzt. Ein professioneller Cyber-Security-Ingenieur wahrt stets die Diskretion, selbst wenn er über seine größten Erfolge berichtet.
Achten Sie darauf, dass Ihre Kontaktinformationen aktuell sind und Ihr LinkedIn-Profil mit den Angaben im Lebenslauf übereinstimmt. Zuletzt sollten Sie darauf verzichten, universelle DIN-Normen für das Design zu beanspruchen, solange die Lesbarkeit und Struktur professionellen Standards entsprechen. Ein klarer, schnörkelloser Aufbau ohne verpflichtendes Foto ist im modernen IT-Umfeld mittlerweile absolut akzeptiert und oft sogar bevorzugt.
| Schwache Darstellung | Starke Alternative |
|---|---|
| Verantwortlich für die Firewall-Administration. | Härtung der Netzwerkinfrastruktur und Reduzierung der Angriffsfläche um 30 % durch Zero-Trust-Implementierung. |
| Kenntnisse in Incident Response. | Leitung der Forensik bei 12 kritischen Ransomware-Vorfällen inklusive vollständiger Wiederherstellung der Systeme. |
| Erfahrung mit SIEM-Tools. | Optimierung der Splunk-Umgebung für 450 Server, resultierend in einer 65-prozentigen Senkung der False-Positives. |
Häufige Fragen
Sollte ich meine privaten Projekte im Bereich Hacking erwähnen?
Ja, sofern sie legal und professionell sind. Plattformen wie HackTheBox oder Root-Me zeigen Leidenschaft und kontinuierliche Weiterbildung. Erwähnen Sie diese unter 'Interessen' oder 'Projekte', um Ihre praktische Neugier zu beweisen.
Wie wichtig ist die DSGVO im Lebenslauf eines Security Engineers?
In Deutschland ist Datenschutz untrennbar mit IT-Sicherheit verbunden. Kenntnisse in der DSGVO (GDPR) und deren technischer Umsetzung sind für fast jede Position in Deutschland ein erheblicher Pluspunkt.
Brauche ich zwingend ein abgeschlossenes Studium?
Während viele Großkonzerne einen Master oder Bachelor fordern, zählt in der Cyber Security oft die praktische Erfahrung und Zertifizierung mehr. Quereinsteiger sollten ihre Projekte und Zertifikate besonders detailliert hervorheben.