Plantillas y ejemplos para tu candidatura
Ejemplo de CV de Ingeniero de Ciberseguridad 2026
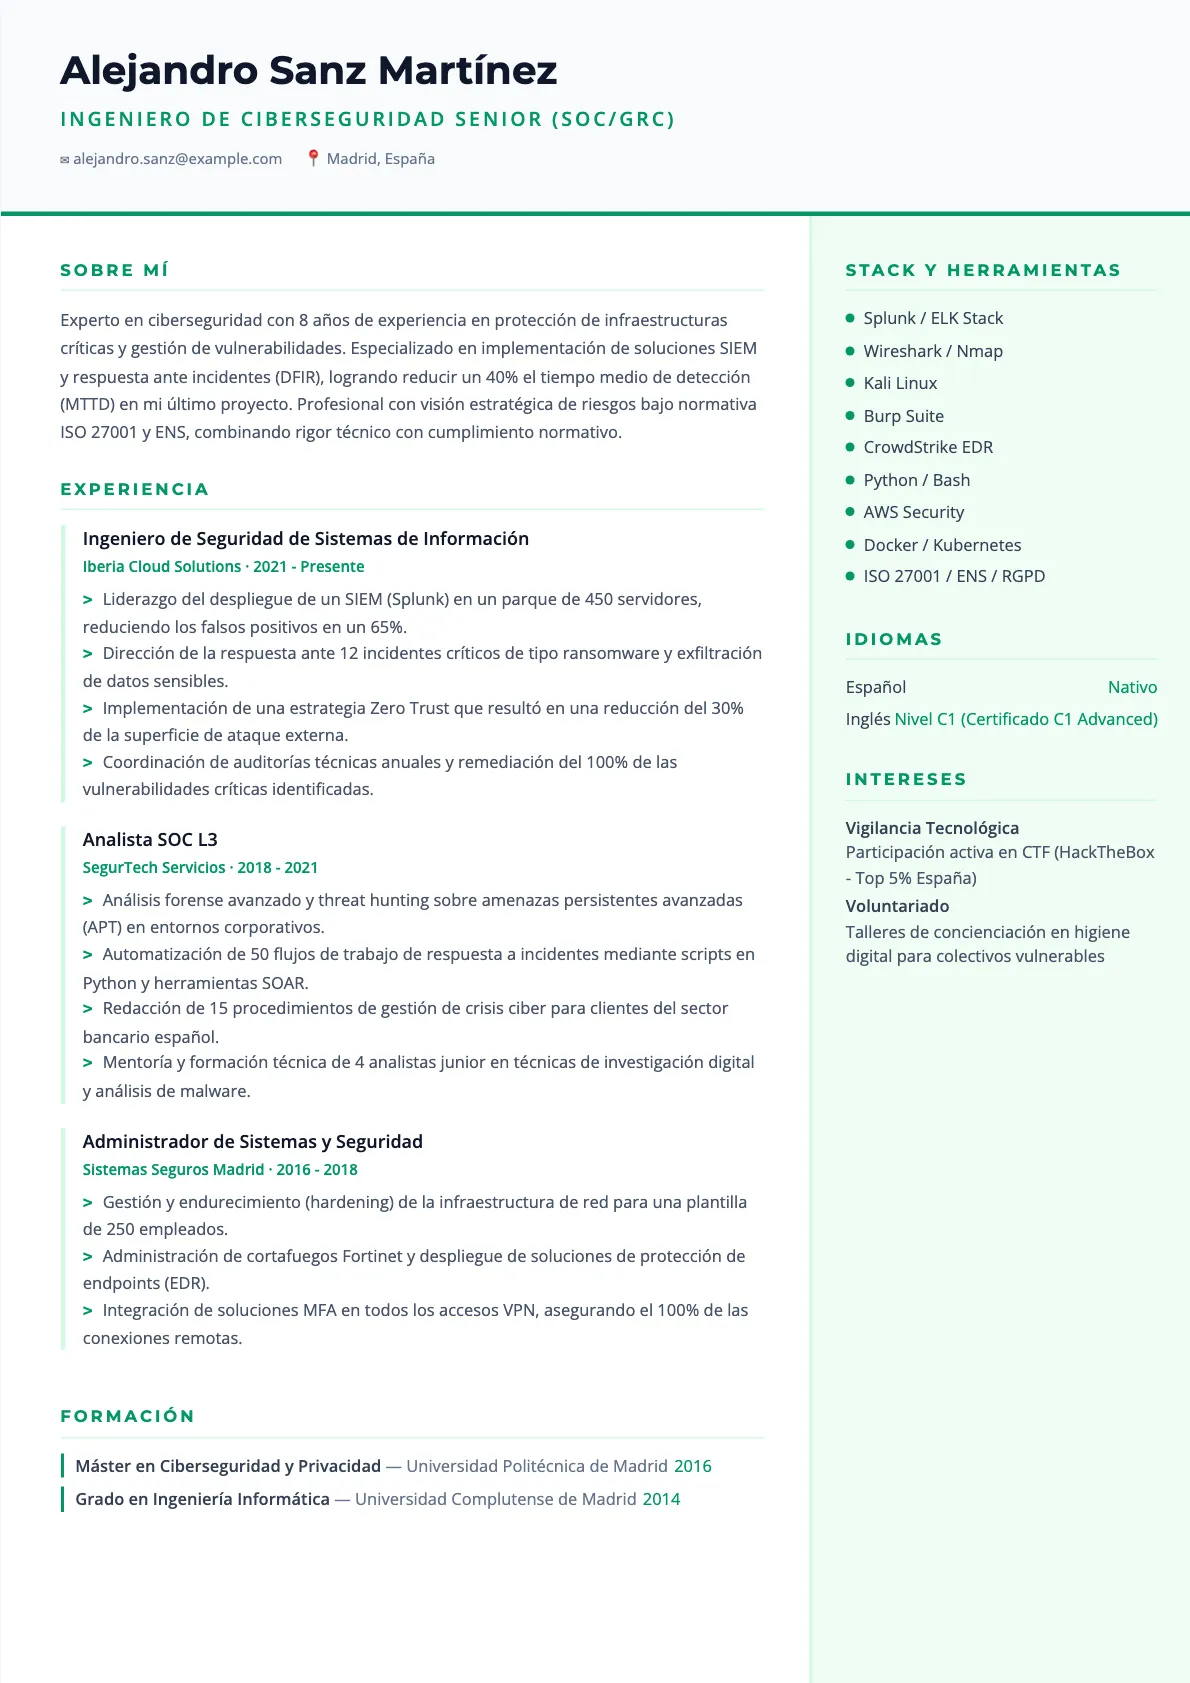
El sector de la seguridad informática en España demanda perfiles capaces de blindar infraestructuras críticas frente a amenazas persistentes. Este ejemplo de currículum ficticio muestra cómo estructurar tu experiencia en SOC y GRC, destacando certificaciones internacionales y resultados métricos. Aprenderás a presentar tus habilidades técnicas para superar los filtros de selección actuales.
Actualizado
¿Cómo destacar las certificaciones en un CV de ciberseguridad?
Las certificaciones internacionales deben aparecer de forma visible tanto en el perfil profesional como en un apartado específico de formación. En el mercado español, títulos como CISSP, CISM o CEH actúan como filtros primarios en los sistemas de cribado automático (ATS). Es fundamental indicar el estado de la certificación y, si es posible, el número de licencia para facilitar la verificación por parte del reclutador.
Si estás en proceso de obtención, puedes incluirlo indicando la fecha prevista de examen.
No satures el documento con cursos menores que no aporten valor estratégico al puesto. Prioriza aquellas credenciales que demuestren competencias en áreas críticas como la gestión de incidentes o la auditoría de sistemas. Para perfiles técnicos, certificaciones prácticas como OSCP tienen un peso significativamente mayor que las teóricas.
Recuerda que en España, el conocimiento del Esquema Nacional de Seguridad (ENS) es un activo muy valorado para trabajar con la administración pública.
¿Qué logros técnicos aportan más valor al reclutador?
El valor de un ingeniero se mide por su capacidad para reducir el riesgo y optimizar la respuesta ante amenazas. En lugar de listar tareas rutinarias, enfócate en hitos cuantificables como la reducción del tiempo de detección de intrusiones o el porcentaje de vulnerabilidades críticas parcheadas. Utiliza verbos de acción potentes como 'mitigar', 'auditar' o 'securizar' para encabezar cada punto de tu experiencia laboral.
Esto demuestra una mentalidad orientada a resultados y no solo a la ejecución de procesos.
Describe proyectos específicos donde hayas implementado tecnologías disruptivas o mejorado la arquitectura existente. Por ejemplo, mencionar la automatización de tareas mediante Python o la implementación de políticas Zero Trust ofrece una imagen de profesional actualizado. Los reclutadores buscan evidencia de que puedes manejar situaciones de crisis bajo presión.
Detallar tu participación en comités de crisis o en la resolución de incidentes de ransomware reales proporciona esa confianza necesaria.
¿Cómo equilibrar las habilidades técnicas y de gestión?
La ciberseguridad moderna requiere una combinación de destreza técnica y comprensión del cumplimiento normativo. Un buen currículum debe reflejar que entiendes el impacto del negocio detrás de cada decisión técnica. Si tu perfil es más orientado a SOC, destaca herramientas de monitorización y análisis forense.
Si buscas roles de consultoría o GRC, enfatiza tu experiencia con marcos de trabajo como ISO 27001, NIST o el Reglamento General de Protección de Datos (RGPD).
Evita el uso excesivo de jerga técnica sin contexto que pueda confundir a los responsables de selección no técnicos. Explica brevemente el propósito de las herramientas que utilizas y el beneficio que aportaron a la empresa. La capacidad de comunicar riesgos complejos a la dirección es una de las habilidades blandas más cotizadas en España.
Asegúrate de que tu CV refleje esta dualidad, mostrando que eres capaz de configurar un firewall y, al mismo tiempo, redactar una política de seguridad corporativa.
¿Es necesario incluir proyectos personales o laboratorios?
Incluir laboratorios propios o participación en plataformas de hacking ético demuestra pasión y aprendizaje continuo. En un sector que evoluciona cada día, mostrar que dedicas tiempo a plataformas como HackTheBox o TryHackMe es una prueba irrefutable de curiosidad técnica. Puedes añadir un pequeño apartado de 'Proyectos' o 'Reconocimientos' donde menciones tu ranking o contribuciones a herramientas de código abierto en GitHub.
Esto es especialmente útil para candidatos con menos experiencia laboral directa.
Participar en comunidades locales o conferencias de seguridad también suma puntos en tu candidatura. Mencionar la asistencia o ponencias en eventos como la RootedCON o la Navaja Negra indica que estás integrado en el ecosistema de ciberseguridad nacional. Estas actividades complementan tu formación académica y demuestran que posees una red de contactos y una visión amplia del sector.
Mantener un perfil activo en la comunidad es, a menudo, lo que diferencia a un candidato estándar de un experto comprometido.
| Enfoque genérico | Alternativa con impacto |
|---|---|
| Gestión de incidentes de seguridad | Reducción del 40% en el MTTD mediante la automatización de alertas en Splunk |
| Conocimientos de normativa | Adecuación del 100% de los sistemas críticos al Esquema Nacional de Seguridad (ENS) |
| Uso de herramientas de hacking | Ejecución de auditorías de intrusión anuales remediando 20 fallos críticos de seguridad |
Preguntas frecuentes
¿Qué certificaciones son las más valoradas en España?
Para perfiles técnicos, el OSCP es el estándar de oro en pentesting. Para gestión y arquitectura, el CISSP es fundamental. También se valora mucho el CISM y certificaciones específicas de fabricantes como AWS Security o Azure Security.
¿Cómo influye el conocimiento de la normativa española en el CV?
Es vital. Conocer el ENS (Esquema Nacional de Seguridad) y la LOPDGDD es obligatorio para muchos puestos en el sector público y en empresas que colaboran con el Estado, diferenciándote de candidatos extranjeros.
¿Debo incluir mi nivel de programación si no soy desarrollador?
Sí, la automatización es clave en ciberseguridad. Indicar conocimientos en Python, Bash o PowerShell para la creación de scripts de respuesta a incidentes es una ventaja competitiva muy valorada por los responsables de SOC.